La IA en ciberseguridad está transformando la manera en que analizamos y respondemos a las amenazas digitales. Desde la detección de accesos sospechosos hasta la identificación de vulnerabilidades, la inteligencia artificial y el Machine Learning ofrecen nuevas herramientas para fortalecer la seguridad de nuestros sistemas.
La aplicación de IA en ciberseguridad no se limita a identificar amenazas conocidas. También permite explorar patrones de comportamiento, analizar eventos y detectar señales que podrían pasar desapercibidas durante una revisión manual.
Después de analizar los ciberataques de octubre 2026: Binance, Sony, Capcom y las amenazas que marcaron Halloween, surge una pregunta: ¿cómo podemos utilizar la tecnología para detectar estas amenazas antes de que se conviertan en un problema mayor?
La inteligencia artificial está adquiriendo un papel importante en la ciberseguridad, pero no porque pueda impedir todos los ataques ni porque un modelo sea capaz de identificar automáticamente a cualquier hacker, sino porque puede ayudarnos a analizar grandes cantidades de información, identificar comportamientos inusuales y priorizar posibles amenazas.
En un entorno donde miles de dispositivos, aplicaciones y usuarios generan eventos continuamente, analizar cada registro de forma manual puede resultar insuficiente y es aquí donde entran el Machine Learning, los modelos de detección de anomalías y las herramientas de IA generativa.
IA en ciberseguridad: detectar comportamientos sospechosos
Recordando el incidente de Binance y la campaña contra dispositivos de red, ambos casos nos permiten reflexionar sobre un aspecto fundamental: los accesos y las credenciales, porque una cuenta puede tener una contraseña correcta y, aún así, estar siendo utilizada por un atacante.
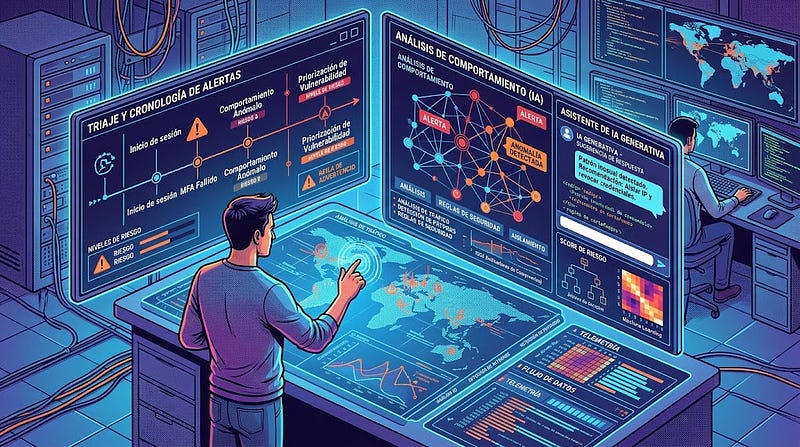
Por ejemplo, imaginemos que un usuario normalmente inicia sesión desde Venezuela, durante el horario laboral y desde un dispositivo conocido y de repente, aparecen múltiples intentos fallidos, accesos desde ubicaciones inusuales y solicitudes de autenticación multifactor que el usuario no reconoce. Estos comportamientos no demuestran por sí mismos que exista una intrusión, pero pueden convertirse en señales de alerta.
¿Cómo ayuda la IA?
Una de las aplicaciones más interesantes de la IA en ciberseguridad es la detección de anomalías. Mediante algoritmos de Machine Learning podemos analizar patrones de autenticación e identificar comportamientos que se apartan de la actividad habitual de los usuarios.
Los algoritmos de detección de anomalías pueden aprender patrones habituales de actividad y señalar eventos que se alejan significativamente de ese comportamiento y algunas variables que pueden analizarse son:
- Frecuencia de intentos de inicio de sesión.
- Cantidad de cuentas diferentes a las que intenta acceder una misma dirección IP.
- Horarios de actividad.
- Ubicaciones de acceso no habituales.
- Número de intentos fallidos de autenticación multifactor.
El objetivo es generar alertas que permitan a los equipos de seguridad investigar posibles comportamientos anómalos.
Este incidente permite comprender por qué la inteligencia artificial aplicada a la seguridad informática puede resultar útil para analizar patrones de acceso, identificar anomalías y apoyar la supervisión de las cuentas privilegiadas.
IA para priorizar vulnerabilidades y acelerar la respuesta
Otro caso fue el de PHP2Shell demuestra que una vulnerabilidad puede afectar a una gran cantidad de sistemas que utilizan un mismo componente tecnológico y las organizaciones necesitan saber qué vulnerabilidades deben atender primero.
La IA puede ayudar a clasificar y priorizar las alertas teniendo en cuenta diferentes variables:
- Severidad técnica de la vulnerabilidad.
- Existencia de código de explotación público.
- Evidencia de explotación activa.
- Exposición del servicio a Internet.
- Importancia del activo afectado.
- Posibles consecuencias para la organización.
La IA en ciberseguridad también puede ayudar a priorizar vulnerabilidades, relacionando su gravedad técnica con la exposición de los sistemas y el impacto potencial para una organización.
Por ejemplo, una vulnerabilidad crítica en un servidor de administración expuesto a Internet puede requerir atención inmediata, mientras que otra vulnerabilidad de igual puntuación en un entorno aislado podría tener una prioridad diferente, y la IA puede ayudar a relacionar esa información, pero la decisión de aplicar correcciones y gestionar el riesgo debe seguir un proceso técnico verificable.
En este contexto, el Machine Learning para detectar amenazas puede complementar las herramientas tradicionales de seguridad, ayudando a relacionar vulnerabilidades, exposición de sistemas y comportamientos sospechosos.
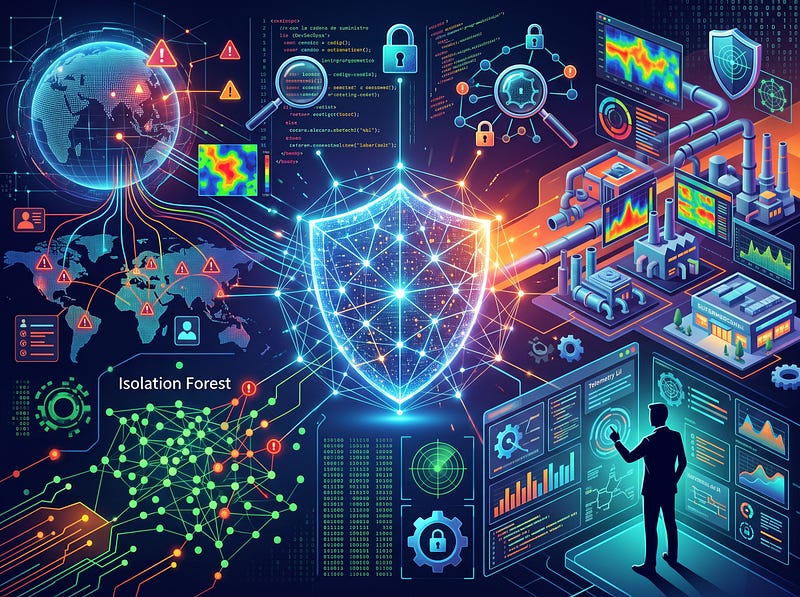
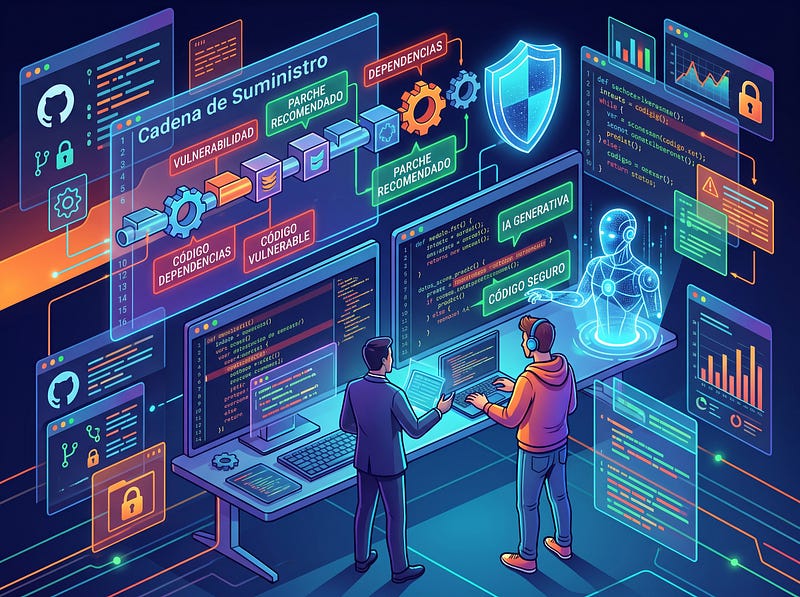
IA y DevSecOps: proteger el código y la cadena de suministro
Por otra parte, el incidente relacionado con Rank Math PRO nos recuerda que una actualización de software también puede convertirse en un vector de ataque. Aquí podemos incorporar la IA al proceso de desarrollo seguro o DevSecOps. Algunas aplicaciones prácticas son:
- Revisar código para identificar patrones potencialmente vulnerables.
- Analizar dependencias y bibliotecas de terceros.
- Detectar secretos expuestos en repositorios.
- Ayudar a interpretar resultados de herramientas de análisis estático.
- Identificar modificaciones inesperadas en archivos.
- Facilitar la revisión de cambios antes de integrar código en producción.
Otra aplicación de la IA en ciberseguridad es el uso de modelos generativos para interpretar alertas, organizar evidencias y facilitar la documentación de incidentes. La IA generativa puede ayudar a explicar por qué una función presenta un posible problema y sugerir alternativas, mientras que herramientas especializadas realizan las comprobaciones técnicas.
Una recomendación importante es que generar código con IA no significa que ese código sea seguro, porque todo resultado debe revisarse, probarse y validarse antes de utilizarse.
Incorporar IA al desarrollo seguro de software también permite explorar nuevas formas de revisar código, analizar dependencias y detectar posibles riesgos antes de que una aplicación llegue a producción.
Proteger infraestructuras físicas mediante detección inteligente
El ataque a los sistemas de refrigeración de supermercados franceses muestra que la ciberseguridad también tiene consecuencias en el mundo físico. Imaginemos un sistema industrial que monitorea continuamente la temperatura de cámaras frigoríficas. Un modelo de detección de anomalías puede analizar las lecturas y señalar comportamientos inesperados, como aumentos de temperatura fuera de los patrones habituales.
Esto podría ayudar a identificar:
- Cambios repentinos en las temperaturas.
- Activaciones inusuales de los ciclos de refrigeración.
- Diferencias entre sensores.
- Comportamientos que se alejan de los parámetros operativos normales.
Sin embargo, estos sistemas deben trabajar junto con controles industriales tradicionales, límites de seguridad y mecanismos de intervención humana y la IA debe ayudar a detectar problemas, pero no convertirse en el único mecanismo encargado de proteger una infraestructura física.
La detección inteligente de amenazas también puede aplicarse a entornos industriales, donde analizar los datos de sensores ayuda a reconocer desviaciones en el funcionamiento habitual de los equipos.
IA generativa para analizar amenazas digitales
Otra aplicación interesante es el uso de modelos de lenguaje para ayudar a interpretar alertas y documentación técnica. Por ejemplo, un analista puede proporcionar registros previamente anonimizados y pedir al modelo que:
- Explique qué comportamiento resulta inusual.
- Agrupe eventos relacionados.
- Identifique qué información falta para investigar.
- Organice una cronología de los acontecimientos.
- Sugiera controles preventivos.
- Prepare un resumen técnico para el equipo de respuesta.
Esto puede ahorrar tiempo durante el análisis de incidentes, no obstante, los modelos generativos pueden equivocarse, inventar explicaciones o confundir una actividad legítima con una amenaza.
Por eso, nunca debemos utilizar una respuesta generada por IA como prueba definitiva de una intrusión ni como confirmación de la identidad de un atacante. Los registros, indicadores técnicos y evidencias deben ser verificados por especialistas.
La inteligencia artificial en ciberseguridad también puede facilitar el trabajo de los analistas al organizar registros, resumir alertas y documentar posibles incidentes, siempre con validación humana.
Machine Learning en ciberseguridad: detectar accesos anómalos con Python
Aprender sobre IA en ciberseguridad con Python nos permite pasar de los conceptos a la experimentación, construyendo herramientas que analizan datos y señalan comportamientos potencialmente anómalos.
Para comprender cómo llevar la IA en ciberseguridad, pasemos de la teoría a un ejemplo práctico y construiremos un detector de anomalías utilizando Python, pandas y el algoritmo Isolation Forest de scikit-learn. Este algoritmo se utiliza para identificar observaciones que presentan características diferentes de las habituales dentro de un conjunto de datos.
En nuestro ejemplo, simularemos un escenario empresarial en el que queremos detectar posibles comportamientos sospechosos en los registros de autenticación.
¿Qué vamos a analizar?
Cada registro representará una ventana de actividad de acceso y contendrá estas variables:
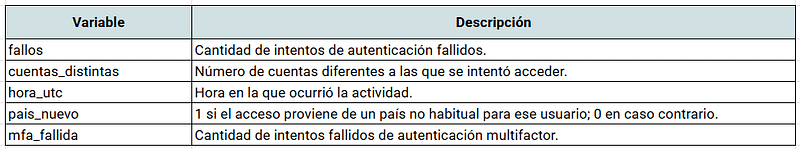
El modelo aprenderá a partir de un conjunto histórico de actividad considerada normal y después evaluará nuevos registros.
Paso 1. Instalar las dependencias
pip install pandas scikit-learnPaso 2. Preparar los datos
Necesitamos dos archivos CSV:
accesos_normales.csv: contiene registros históricos revisados y representativos de actividad legítima.accesos_recientes.csv: contiene los registros que queremos analizar.
Ambos deben tener las mismas columnas:
%%writefile accesos_recientes.csv
fallos,cuentas_distintas,hora_utc,pais_nuevo,mfa_fallida
0,1,10,0,0
1,1,11,0,0
0,1,14,0,0
2,1,9,0,0Lenguaje del código: CSS (css)%%writefile accesos_normales.csv
fallos,cuentas_distintas,hora_utc,pais_nuevo,mfa_fallida
0,1,12,0,0
0,1,13,0,0
1,1,15,0,0
0,1,16,0,0
0,1,9,0,0
0,2,14,0,0
1,1,10,0,0
0,1,17,0,0
0,1,8,0,0
0,1,22,0,0Lenguaje del código: CSS (css)Los valores anteriores son ilustrativos. En una implementación real, estos datos deben obtenerse de registros de autenticación legítimos, después de anonimizar y preparar la información.
Paso 3. Construir nuestro detector de anomalías
import pandas as pd

from sklearn.ensemble import IsolationForest

# Variables que analizará el modelo
FEATURES = [
    "fallos",
    "cuentas_distintas",
    "hora_utc",
    "pais_nuevo",
    "mfa_fallida"
]

# Cargar los datos
historial = pd.read_csv("accesos_normales.csv")
recientes = pd.read_csv("accesos_recientes.csv")

# Validar las columnas requeridas
for nombre, datos in [
    ("historial", historial),
    ("recientes", recientes)
]:
    faltantes = set(FEATURES) - set(datos.columns)

    if faltantes:
        raise ValueError(
            f"Faltan columnas en {nombre}: {faltantes}"
        )

    if datos[FEATURES].isna().any().any():
        raise ValueError(
            f"Hay valores vacíos en {nombre}"
        )

# Crear el modelo de detección
modelo = IsolationForest(
    n_estimators=200,
    contamination=0.02,
    random_state=42
)

# Entrenar con actividad histórica revisada
modelo.fit(historial[FEATURES])

# Analizar los registros recientes
predicciones = modelo.predict(recientes[FEATURES])

# -1 representa una posible anomalía
#  1 representa un comportamiento no identificado como anómalo
recientes["alerta_ia"] = predicciones == -1

# Obtener una puntuación de anomalía
recientes["score_anomalia"] = (
    modelo.decision_function(recientes[FEATURES])
)

# Mostrar los eventos que requieren revisión
alertas = recientes[
    recientes["alerta_ia"]
].sort_values("score_anomalia")

print("RESULTADO DEL ANÁLISIS")

if alertas.empty:
    print("No se detectaron anomalías con este modelo.")
else:
    print("Eventos que requieren revisión:")

    print(
        alertas[
            FEATURES + ["score_anomalia"]
        ].to_string(index=False)
    )Lenguaje del código: PHP (php)
Paso 4. ¿Qué está haciendo realmente el modelo?
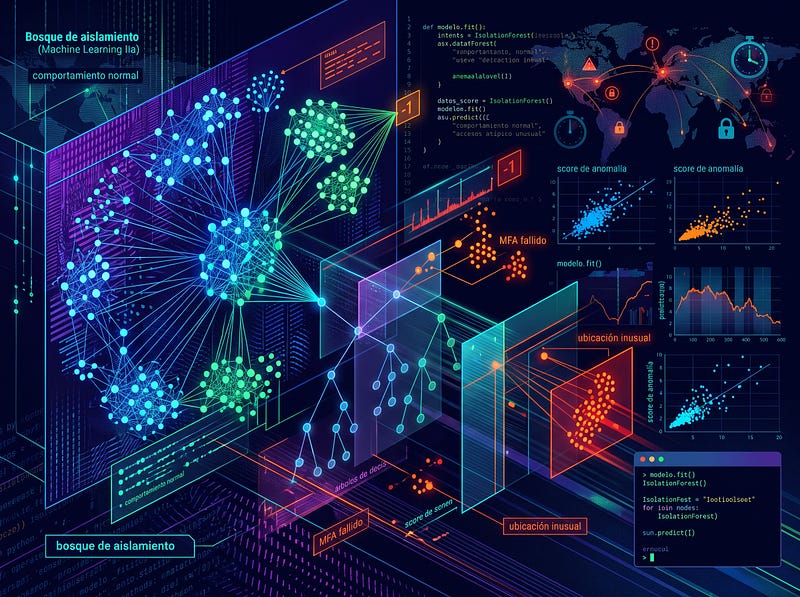
Isolation Forest utiliza árboles de aislamiento para separar observaciones que se comportan de manera diferente al resto.
En términos sencillos, intenta identificar qué registros son más fáciles de aislar por presentar características poco habituales.
El resultado es una clasificación:
1: el registro no ha sido identificado como anomalía.-1: el registro ha sido identificado como posible anomalía.
También obtenemos score_anomalia, una puntuación que permite ordenar los eventos según su grado de aislamiento. Los valores más bajos indican observaciones más atípicas.
Importante: una anomalía no equivale necesariamente a un ataque. Un empleado que viaja, un cambio de horario o una nueva ubicación de trabajo pueden generar alertas legítimas.
Además, el parámetro contamination=0.02 establece una proporción esperada de anomalías para determinar el umbral de clasificación. No significa que el 2 % de los registros sean ataques confirmados.
Por eso, nuestro detector no bloquea usuarios automáticamente: genera señales para que un equipo de seguridad pueda investigarlas.
- Laboratorio: https://github.com/Orliluq/amenazas_digitales.git
- Newsletter Investigación: https://www.linkedin.com/pulse/el-terror-se-qued%25C3%25B3-en-halloween-los-ciberataques-2026-dun–vrjje
¿Dónde podemos incorporar IA generativa?
Después de detectar los registros sospechosos, podemos utilizar un modelo de lenguaje para preparar un resumen comprensible para los analistas. Por ejemplo:
Prompt para analizar alertas de seguridad:
Actúa como asistente de análisis de ciberseguridad defensiva. Analiza los siguientes eventos de autenticación anonimizados. Identifica patrones inusuales, explica qué indicadores merecen investigación y sugiere acciones preventivas.
No afirmes que existe una intrusión sin evidencias suficientes. Distingue entre hechos observados, hipótesis y recomendaciones. No inventes información que no esté presente en los registros.
De esta manera combinamos dos capacidades:
- Machine Learning: detecta comportamientos estadísticamente inusuales.
- IA generativa: ayuda a interpretar los resultados y documentar posibles acciones.
No necesitamos que la IA tome todas las decisiones. Necesitamos que ayude a las personas a tomar decisiones mejor informadas.
La mejor defensa combina tecnología, procesos y criterio humano
Los ataques de octubre dejan una enseñanza importante: la seguridad no depende de una sola herramienta, no basta con instalar un firewall, activar MFA o incorporar un modelo de inteligencia artificial.
Necesitamos una estrategia que combine prevención, monitoreo, análisis, respuesta y recuperación. La IA puede ayudarnos a reconocer patrones, encontrar señales entre millones de registros y acelerar determinadas tareas. El código nos permite convertir esas ideas en herramientas concretas. Y el conocimiento humano sigue siendo esencial para validar los resultados y actuar de forma responsable.
Porque en ciberseguridad no se trata solamente de descubrir quién consiguió entrar, se trata de entender cómo ocurrió, limitar el impacto y evitar que vuelva a suceder.
La inteligencia artificial puede ayudarnos a detectar el próximo susto, pero la seguridad se construye desde el diseño, una línea de código y una decisión a la vez.