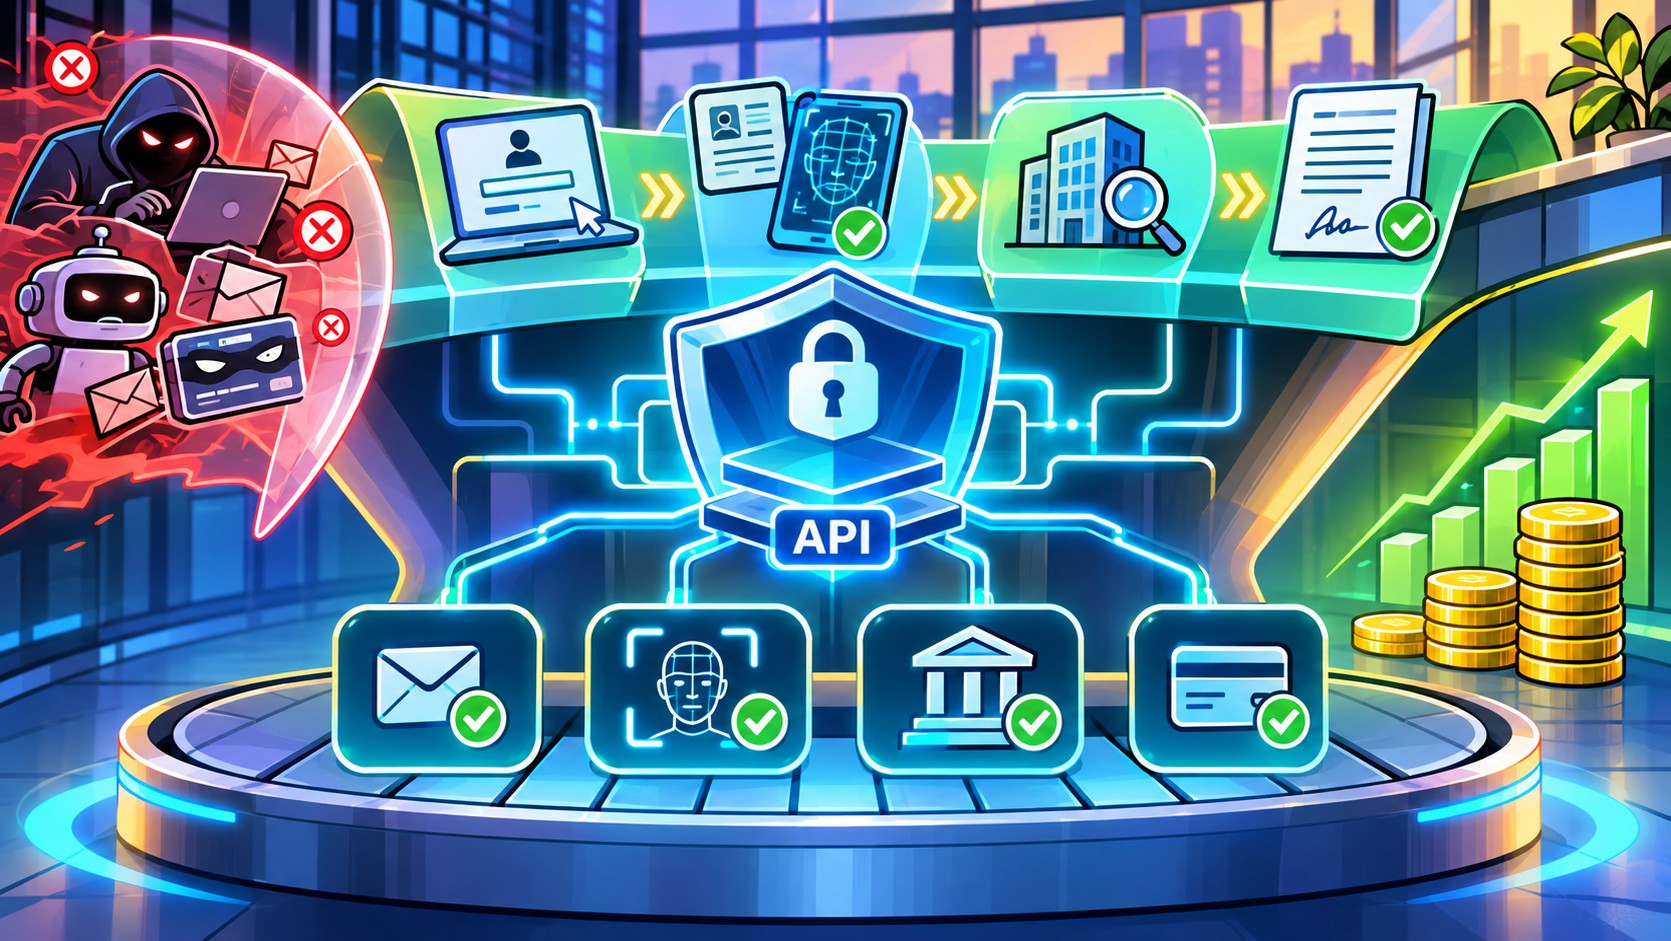
Costruire un Security Layer API-First: Il Framework per blindare l’Intero Funnel
Quante volte abbiamo chiuso una pull request convinti che la sicurezza dell’applicazione fosse blindata al 100% solo perché avevamo implementato un flusso OAuth2 inattaccabile, ruotato i segreti su Vault e configurato token JWT firmati asimmetricamente? Poi il sistema va in produzione e scopriamo che il database è intasato da account fake registrati tramite numeri VoIP… Leggi tutto