Quante volte abbiamo chiuso una pull request convinti che la sicurezza dell’applicazione fosse blindata al 100% solo perché avevamo implementato un flusso OAuth2 inattaccabile, ruotato i segreti su Vault e configurato token JWT firmati asimmetricamente? Poi il sistema va in produzione e scopriamo che il database è intasato da account fake registrati tramite numeri VoIP temporanei, decine di trial enterprise sono stati aperti da aziende fittizie con Partite IVA cessate, o peggio ancora ci ritroviamo a gestire chargeback contestati da carte clonate.
L’errore concettuale che facciamo spesso noi sviluppatori è sovrapporre autenticazione e reale verifica dell’identità: sapere che qualcuno possiede un set di credenziali valide non ci dice assolutamente nulla su chi ci sia davvero dall’altra parte dello schermo. È proprio partendo da questa falla sistemica che Simone Desantis, CTO di Openapi SPA, ha impostato il suo talk a Codemotion, tracciando una netta linea di demarcazione: la sicurezza moderna non può limitarsi al gate iniziale del login, ma deve trasformarsi in un layer distribuito e reattivo lungo l’intero funnel, dalla registrazione fino all’acquisto o alla firma del contratto.
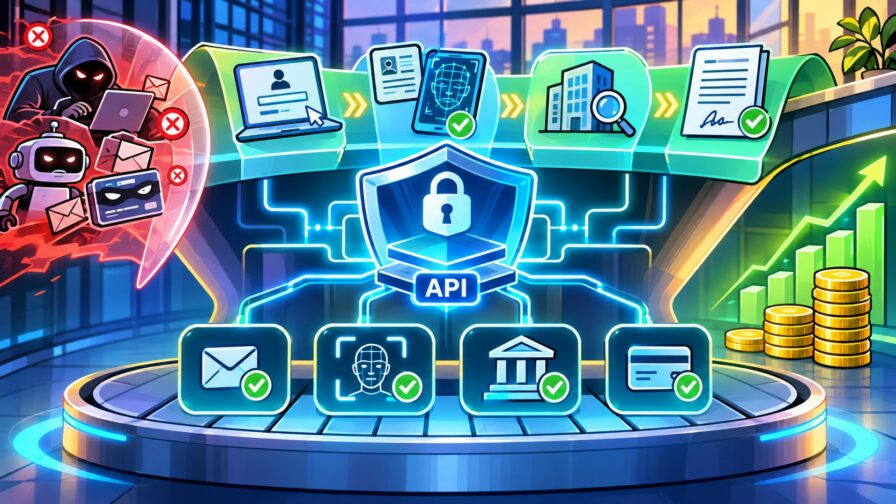
La tesi centrale presentata da Desantis è pragmatica e parla la lingua di chi scrive codice per il business: anziché spendere mesi di sprint per sviluppare da zero complessi motori interni di compliance o intelligenza artificiale per l’antifrode, l’approccio vincente è ingegnerizzare un’architettura API-first. Un’architettura componibile in cui singoli endpoint specializzati vengono orchestrati esattamente dove e quando serve, bilanciando sicurezza, requisiti normativi e conversione della User Experience.
La Prima Barriera Invisibile: Network & Contact Intelligence
Uno dei passaggi più concreti del talk riguarda la gestione dell’attrito nei primi punti di contatto. Chiedere immediatamente una foto del documento o un video-selfie appena l’utente atterra sulla landing page è la ricetta ideale per distruggere il conversion rate. La prima linea difensiva, come sottolinea il CTO di Openapi, deve agire sotto il cofano, estraendo segnali di rischio in anticipo dai metadati già disponibili: email, numero di telefono e indirizzo IP.
Interrogare un’API di contact intelligence in fase di submit permette di andare ben oltre la validazione sintattica RFC, evidenziando come un controllo sincrono a bassissima latenza (target sotto i 150ms) sui record MX e SMTP verifichi la reale esistenza della casella ed escluda sul nascere i provider di temporary mail usati dai bot. Sul versante telefonico, una rapida interrogazione HLR (Home Location Register) identifica il carrier di rete e rileva subito se la numerazione appartiene a una SIM fisica o a un centralino VoIP virtuale usa-e-getta.
Incrociando questi dati con l’analisi dell’IP di connessione — rilevando proxy aperti, nodi Tor, datacenter VPN commerciali e verificando la corrispondenza tra la geolocalizzazione reale e quella dichiarata dall’utente — il backend ottiene uno scoring di rischio aggregato. Il bello di questo pattern architetturale è che consente una frictionless security: se il punteggio è pulito l’utente non si accorge di nulla; se compaiono indicatori anomali, il sistema attiva controlli progressivi senza bloccare a priori il flusso.
Validazione dell’Identità e Liveness: Neutralizzare la Frode Biometrica
Quando il modello applicativo richiede una certezza d’identità vincolante — come nei contesti fintech, mobilità o transazioni sensibili — le sole tracce digitali non bastano più. Nel talk è stato affrontato nel dettaglio il nodo dell’analisi documentale unita alla verifica biometrica, un perimetro dove l’errore ingegneristico più comune è tentare di creare soluzioni proprietarie di OCR.
L’integrazione proposta si basa su API dedicate che ricevono i frame acquisiti via SDK mobile o web per eseguire controlli forensi: non solo lettura automatica dei dati anagrafici e parsing della Machine Readable Zone (MRZ), ma verifica della coerenza dei font, dei pattern anticontraffazione e del micro-lettering.
Il punto focale rimane la liveness detection certificata ISO/IEC 30107-3. Come spiegato durante la sessione tecnica, i sistemi moderni non si limitano più a chiedere all’utente di inclinare il viso o strizzare gli occhi — meccanismi facilmente aggirabili da software di morphing —, ma analizzano micro-texture della pelle, volumetricità e riflessi di luce per contrastare maschere 3D, fotografie e soprattutto deepfake generati in real-time. Il backend applicativo riceve via webhook un digest crittografico contenente l’esito del matching e il livello di confidenza biometrica, delegando l’onere computazionale all’infrastruttura API.
Il Tassello B2B: Automatizzare KYB e Ingestione Dati Ufficiali
Se nel mondo consumer la minaccia prevalente è l’usurpazione d’identità, nel contesto B2B il rischio critico si chiama insolvenza e frode IVA. Quante applicazioni aziendali consentono l’accesso a canali di credito o a fatturazioni posticipate semplicemente raccogliendo una Partita IVA su una schermata di onboarding?
Durante la presentazione, Desantis ha mostrato come implementare una pipeline di Know Your Business (KYB) che sostituisce la compilazione manuale dei form con l’interrogazione automatica dei registri camerali ufficiali (ad esempio il Registro Imprese CCIAA o il circuito europeo VIES). Inserito l’identificativo fiscale, l’API restituisce istantaneamente lo stato operativo dell’azienda (attiva, fallita, in liquidazione), la compagine societaria, il codice ATECO e la mappatura degli UBO (Ultimate Beneficial Owner, ovvero i titolari effettivi).
Questo non solo evita buchi contabili legati a fatture elettroniche scartate dallo SDI per anagrafiche errate, ma riduce l’onboarding B2B da giorni di verifiche manuali di back-office a pochi secondi di elaborazione asincrona.
La Compliance Antiriciclaggio: Screening su Sanzioni, PEP e Adverse Media
Un’applicazione che scala a livello internazionale si scontra rapidamente con normative transfrontaliere e direttive antiriciclaggio (AMLD). Stringere relazioni di business o far transitare denaro verso entità colpite da sanzioni espone l’azienda a responsabilità penali e blocchi operativi immediati.
Nel talk viene chiarito come un’API REST per il compliance screening risolva questo scenario attraverso controlli incrociati sui database di OFAC, Nazioni Unite, Unione Europea e liste PEP (Politically Exposed Persons). L’elemento ingegneristico determinante qui risiede nell’adozione di algoritmi di fuzzy matching (come Levenshtein o Jaro-Winkler): l’API gestisce automaticamente typo, traslitterazioni da alfabeti non occidentali o scambi intenzionali tra nome e cognome, individuando le corrispondenze anche in presenza di variazioni anagrafiche introdotte per aggirare i controlli.
Inoltre, come evidenziato da Desantis, la compliance non è un evento isolato all’onboarding. Il vero valore risiede nell’ongoing monitoring: configurando webhook di alert, il backend riceve notifiche automatiche se il profilo di rischio di un utente registrato mesi prima muta a causa di nuove misure restrittive o inserimenti nei circuiti di adverse media.
L’Ultimo Miglio del Valore Legale: OTP e Firma Elettronica eIDAS
La stipula di un contratto o l’autorizzazione di una transazione critica necessita di pieno valore probatorio. Un semplice flag “Accetto i termini e condizioni” salvato con un booleano sul database rappresenta una tutela debole in caso di contenzioso legale.
Il framework presentato a Codemotion chiude il cerchio integrando API fiduciarie per la Firma Elettronica Avanzata (FEA) o Qualificata (FEQ) conformi al regolamento eIDAS. La procedura illustrata genera dinamicamente il documento PDF/A, attiva la sessione di firma e inoltra un codice OTP via SMS sul numero di cellulare precedentemente certificato.
A transazione completata, l’API appone una marcatura temporale certificata (Time Stamping) e un sigillo elettronico, restituendo al nostro sistema un file non modificabile corredato da un audit trail granulare (indirizzi IP, log di consenso, impronte crittografiche degli eventi). La transazione acquisisce così valore legale certo, senza costringere l’utente a interrompere la navigazione o abbandonare l’interfaccia proprietaria.
Trade-Off Ingegneristici, Economici e Organizzativi
Adottare la visione API-first illustrata da Simone Desantis comporta una revisione profonda del modo in cui progettiamo e quantifichiamo la sicurezza nei nostri team:
- Economia (CapEx vs OpEx): Creare e manutenere internamente microservizi per decodificare documenti, gestire algoritmi biometrici e sincronizzare database camerali comporta costi di sviluppo e manutenzione proibitivi. L’approccio API trasforma costi fissi imprevedibili in un modello pay-per-use direttamente correlato al fatturato transazionale, riducendo drasticamente il costo sommerso dei chargeback e delle frodi.
- Organizzazione: I developer possono concentrarsi esclusivamente sulla core business logic dell’applicazione, disaccoppiando l’infrastruttura dalle continue evoluzioni burocratiche o dalle variazioni di schema dei registri pubblici. Il reparto legale ottiene log conformi “out-of-the-box”, eliminando i continui ticket diretti al team IT per estrarre evidenze a fini di audit.
- KPI Chiave da Monitorare:
- Drop-off Rate per Step: Per individuare dove l’attrito dei controlli penalizza la conversione, così da calibrare le verifiche pesanti solo per i flussi a rischio elevato.
- False Positive Rate (FPR): La quota di utenti legittimi bloccati da regole antifrode troppo rigide, parametro fondamentale per affinare le soglie di confidenza del fuzzy matching e del risk scoring.
- Time to Verify (TTV): Latenza P95 dei micro-controlli sincroni (da mantenere rigorosamente sub-secondo per IP ed email) e durata end-to-end dei processi asincroni KYC.
- Fraud Loss vs Cost per Verification: Il ROI netto garantito dall’infrastruttura API rispetto al valore delle frodi e delle sanzioni prevenute.
Takeaway Operativi
L’insegnamento cardine del talk di Simone Desantis è che la sicurezza non è un componente a sé stante da delegare unicamente al protocollo di autenticazione, ma un pattern distribuito che deve accompagnare l’utente lungo il suo intero ciclo operativo.
Nei prossimi sprint di sviluppo, occorre affrontare il tema evitando l’approccio monolitico: se si parte introducendo controlli invisibili e a latenza ridotta (IP, email, carrier telefonico) all’ingresso del funnel, si possono gestire con logiche asincrone resilienti per non degradare l’esperienza utente, e chiamate in causa la verifica biometrica, il KYB e la firma elettronica eIDAS solo quando il valore della transazione o i vincoli normativi lo richiedono davvero. Un’API alla volta, senza reinventare la ruota, mettendo al sicuro sia l’infrastruttura che il modello di business.